Una voz conocida te pide dinero.
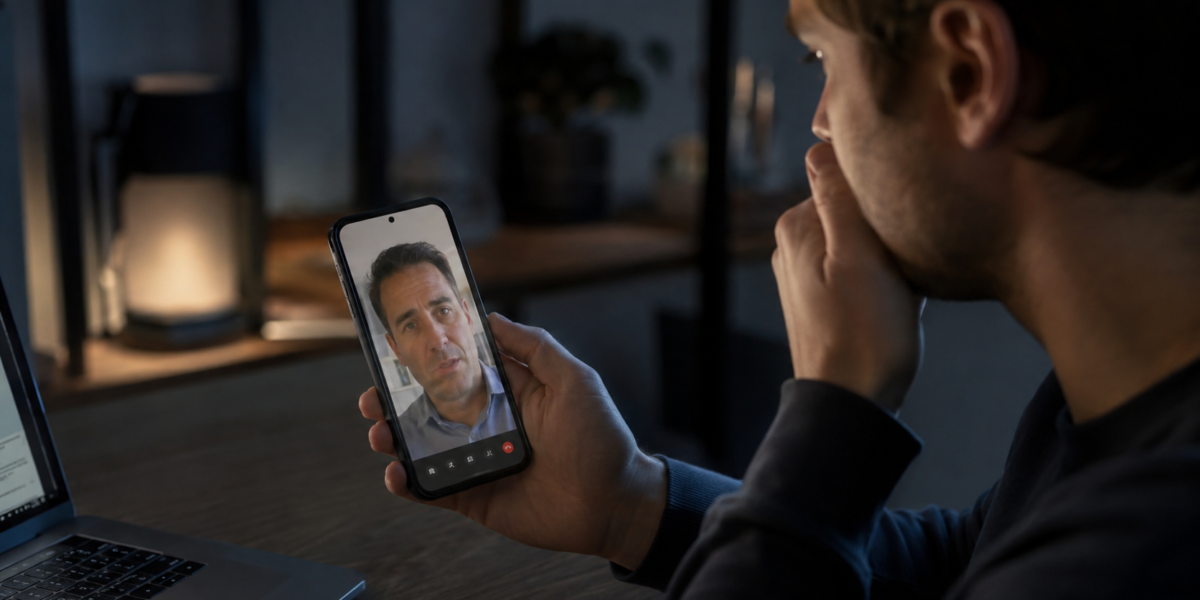
Una videollamada parece mostrar a tu jefe autorizando una transferencia.
Un correo de una empresa que utilizas está perfectamente escrito, utiliza su imagen corporativa y contiene información aparentemente relacionada contigo.
Un vídeo muestra un producto que parece existir.
En 2026, ninguno de esos elementos puede considerarse por sí solo una prueba de autenticidad.
La inteligencia artificial ha cambiado el fraude al hacer que suplantar una identidad resulte más barato, más rápido y más fácil de escalar.
INTERPOL considera el fraude financiero una de las formas de delincuencia transnacional que más rápidamente está evolucionando y advierte de la creciente integración de inteligencia artificial generativa, deepfakes y automatización dentro de operaciones de fraude cada vez más sofisticadas.
Los datos económicos muestran que el problema ya ha dejado de ser experimental. Las pérdidas asociadas a fraudes y suplantaciones continúan creciendo mientras las herramientas necesarias para producir contenido sintético convincente están al alcance de prácticamente cualquier persona.
La IA no ha inventado las estafas.
Ha eliminado muchas de las limitaciones que antes tenían los estafadores.
¿Qué son las estafas con IA?
Una estafa con IA es un fraude en el que se utiliza inteligencia artificial para crear, mejorar, automatizar o personalizar alguna parte del engaño.
La IA puede utilizarse para generar:
- correos electrónicos convincentes;
- voces clonadas;
- fotografías falsas;
- vídeos sintéticos;
- identidades inexistentes;
- mensajes personalizados;
- anuncios fraudulentos;
- páginas web;
- conversaciones automatizadas;
- falsos servicios de soporte técnico.
El objetivo final sigue siendo el mismo que en las estafas tradicionales:
dinero, credenciales, información personal o acceso a cuentas y sistemas.
Lo que ha cambiado es la calidad del engaño.
Durante años se recomendaba identificar el phishing observando errores ortográficos, traducciones deficientes, mensajes genéricos o diseños poco profesionales.
Ese consejo ya no es suficiente.
La inteligencia artificial generativa permite producir textos perfectamente redactados, adaptar el tono al destinatario, traducir mensajes a cualquier idioma y utilizar información obtenida de redes sociales, páginas corporativas o filtraciones de datos.
Patrón detectado: una buena redacción ya no demuestra que un correo sea legítimo.
Por qué las estafas con IA son más peligrosas en 2026
La inteligencia artificial reduce considerablemente el esfuerzo necesario para fabricar credibilidad.
Los grupos criminales pueden utilizar IA para:
- investigar víctimas;
- escribir mensajes;
- traducir campañas;
- analizar datos robados;
- generar imágenes;
- crear perfiles falsos;
- clonar voces;
- automatizar conversaciones;
- construir páginas fraudulentas.
La IA funciona principalmente como un multiplicador de capacidad.
El delincuente continúa definiendo el objetivo.
La inteligencia artificial permite ejecutar más ataques, más rápido y con mayor personalización.
También está apareciendo un modelo especialmente significativo:
Deepfake-as-a-Service.
Es decir, servicios que ofrecen generación de identidades, avatares, voces clonadas y contenido sintético como una herramienta más dentro de operaciones fraudulentas.
El fraude empieza a adoptar una estructura industrial.
Principales tipos de estafas con IA en 2026
No existe una única modalidad de fraude basado en inteligencia artificial.
Actualmente pueden observarse varios patrones especialmente relevantes.
1. Estafas mediante clonación de voz
La clonación de voz permite reproducir características reconocibles de la forma de hablar de una persona.
Para ello, el atacante puede utilizar grabaciones procedentes de:
- Instagram;
- TikTok;
- YouTube;
- podcasts;
- notas de voz;
- entrevistas;
- videoconferencias;
- presentaciones públicas.
A partir de ese material puede generarse una voz sintética que suene sorprendentemente parecida a la original.
El fraude puede ejecutarse mediante una llamada telefónica o un mensaje de audio.
La víctima escucha una voz conocida.
Y automáticamente baja su nivel de desconfianza.
Un caso real en España: la hija clonada con IA
INCIBE documentó en febrero de 2026 un caso especialmente representativo.
Una mujer recibió una llamada en la que una supuesta trabajadora sanitaria le comunicaba que su hija necesitaba una operación urgente.
Durante la llamada, la supuesta sanitaria puso al teléfono a la hija.
La mujer escuchó lo que parecía ser la voz real de su hija llorando y pidiendo ayuda.
La voz había sido aparentemente clonada mediante inteligencia artificial.
El objetivo era conseguir que la víctima pagara por una operación médica inexistente.
La parte tecnológica del ataque era la clonación de voz.
Pero el verdadero mecanismo psicológico era mucho más antiguo:
Identidad conocida
↓
Impacto emocional
↓
Urgencia
↓
Menor capacidad de verificar
↓
Solicitud de dinero
La inteligencia artificial refuerza la primera fase.
La ingeniería social hace el resto.
2. El falso CEO generado con IA
Las empresas están expuestas al mismo mecanismo.
En lugar de suplantar a un familiar, los delincuentes pueden imitar a:
- directores generales;
- responsables financieros;
- responsables de departamento;
- proveedores;
- clientes importantes.
INCIBE también documentó en España un caso en el que clientes de un empresario comenzaron a recibir llamadas aparentemente realizadas con la voz clonada del propio empresario.
Durante las llamadas se indicaba que debían comenzar a realizar los pagos en una nueva cuenta bancaria.
Algunos clientes detectaron una anomalía.
El número desde el que se realizaban las llamadas era diferente.
Decidieron contactar con el empresario utilizando otro canal.
La estafa fue descubierta.
Ese comportamiento muestra una de las reglas de seguridad más importantes de 2026:
Una voz conocida no autentica una operación financiera.
3. Estafas mediante deepfake de vídeo
El vídeo añade una nueva capa de credibilidad.
Las herramientas actuales pueden generar o manipular:
- caras;
- voces;
- movimientos faciales;
- entornos;
- expresiones;
- personas completas.
Esto permite crear vídeos falsos en los que aparentemente participan:
- ejecutivos;
- familiares;
- personajes públicos;
- empleados;
- autoridades.
Los sistemas más avanzados pueden realizar parte de estas manipulaciones prácticamente en tiempo real.
Por tanto:
una videollamada tampoco constituye ya una prueba absoluta de identidad.
¿Se puede detectar un deepfake simplemente mirando el vídeo?
A veces.
Pero es una estrategia cada vez menos fiable.
Los primeros deepfakes solían contener defectos relativamente visibles:
- parpadeos poco naturales;
- manos deformadas;
- dientes extraños;
- reflejos inconsistentes;
- sombras incorrectas;
- bordes faciales inestables;
- problemas de sincronización entre labios y voz;
- cambios extraños entre fotogramas.
Estos defectos siguen apareciendo ocasionalmente.
Pero deben considerarse señales de alerta, no un método de autenticación.
Los sistemas de generación continúan mejorando.
Un deepfake suficientemente bueno puede no presentar ninguno de esos defectos.
Por eso la pregunta correcta ya no debería ser:
¿Este vídeo parece falso?
La pregunta debería ser:
¿Puedo confirmar por otra vía que esta comunicación es auténtica?
La diferencia es importante.
4. Estafas de compraventa con imágenes generadas por IA
La inteligencia artificial no necesita suplantar a una persona.
También puede fabricar pruebas de objetos que nunca han existido.
INCIBE documentó en marzo de 2026 un caso especialmente significativo.
Una empresa agrícola compró un tractor en una página web extranjera por más de 100.000 euros.
El supuesto vendedor proporcionó:
- fotografías desde diferentes ángulos;
- vídeos del tractor;
- material gráfico aparentemente mostrando su preparación para el transporte.
Todo parecía indicar que la máquina existía.
El comprador realizó la operación.
El tractor nunca llegó.
Una revisión posterior reveló inconsistencias en las fotografías y vídeos.
El material había sido generado mediante inteligencia artificial.
La consecuencia es importante para el comercio electrónico.
Una fotografía demuestra que existen unos píxeles.
Ya no demuestra necesariamente que exista el objeto fotografiado.
5. Phishing generado con inteligencia artificial
El phishing sigue siendo uno de los mecanismos de fraude digital más eficaces.
La IA permite eliminar precisamente muchos de los errores que anteriormente ayudaban a detectarlo.
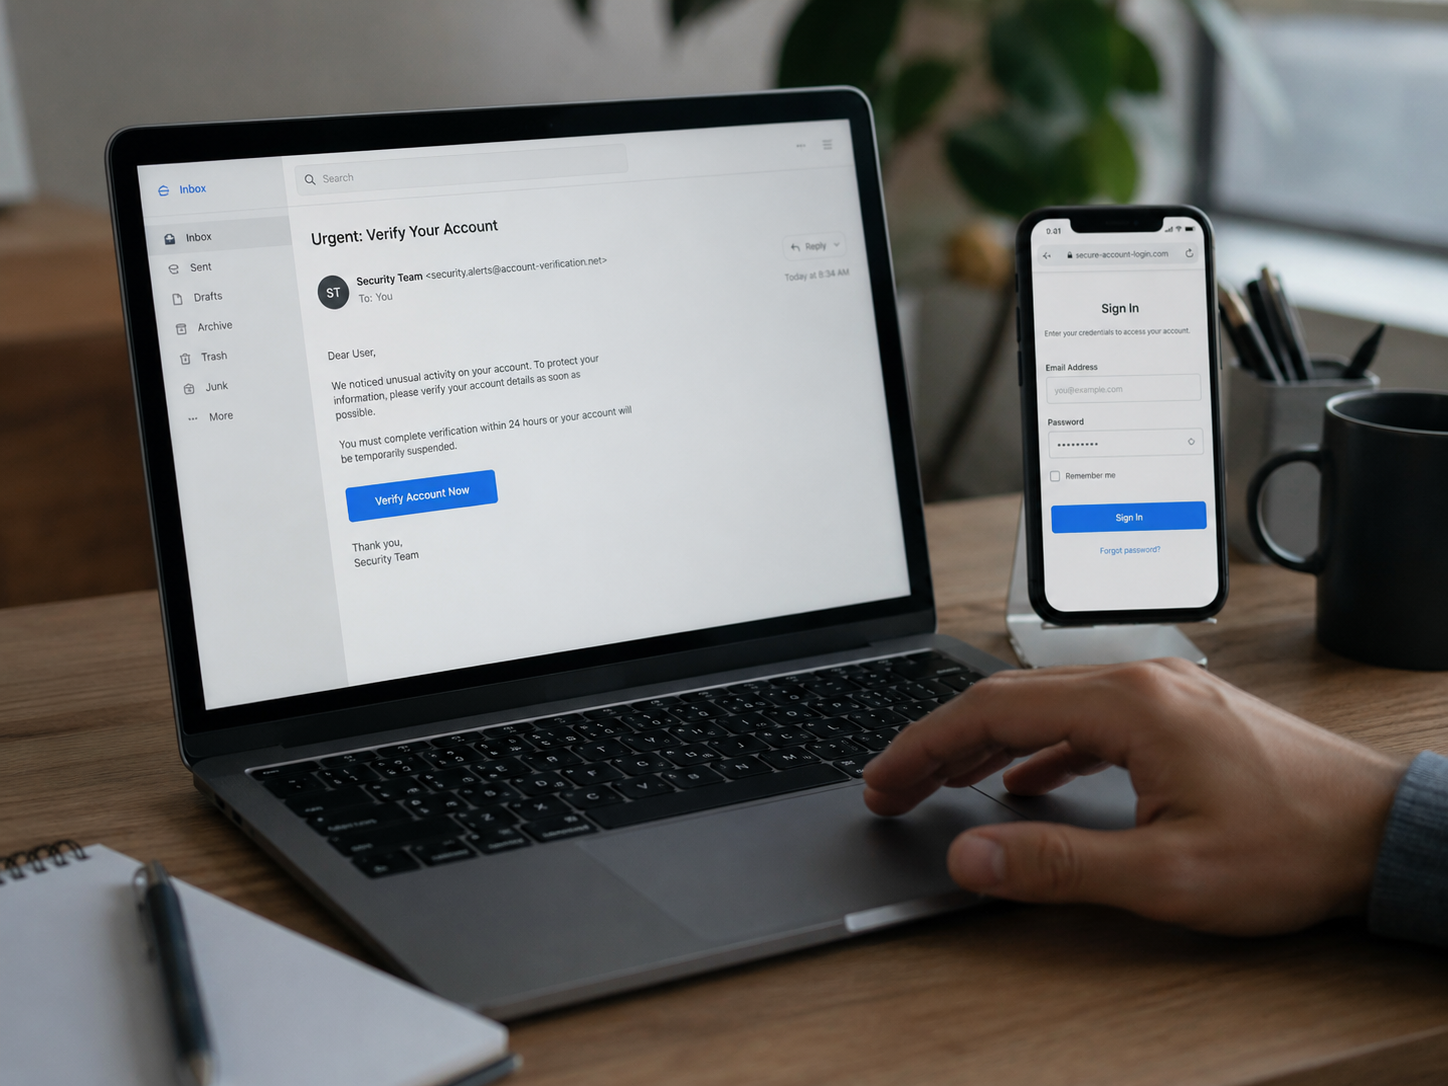
Un correo de phishing moderno puede tener:
- gramática perfecta;
- diseño profesional;
- terminología correcta;
- información personalizada;
- tono corporativo;
- logotipos creíbles.
Además, puede utilizar información pública sobre la víctima.
Por ejemplo:
- su empresa;
- su puesto;
- sus compañeros;
- sus proveedores;
- eventos recientes;
- proyectos;
- viajes.
La ausencia de faltas de ortografía prácticamente ha dejado de ser una señal útil.
Campañas reales de phishing detectadas en 2026
Las marcas de inteligencia artificial se han convertido también en herramientas para atraer a las víctimas.
Microsoft documentó durante 2026 campañas de phishing que utilizaban nombres conocidos como:
- ChatGPT;
- Claude;
- Microsoft Copilot;
- DeepSeek.
En una de las campañas, los mensajes afirmaban que los usuarios debían actualizar su método de pago para evitar perder su suscripción.
El enlace conducía a páginas fraudulentas diseñadas para recopilar:
- información personal;
- datos bancarios;
- credenciales.
En otra campaña se utilizó Anthropic y Claude como señuelo.
El mensaje indicaba que la cuenta del usuario había incumplido determinadas políticas y que era necesario presentar una reclamación.
La narrativa cambiaba.
El mecanismo era prácticamente idéntico:
Marca conocida
↓
Problema creíble
↓
Urgencia
↓
Enlace externo
↓
Robo de credenciales o dinero
6. La propia popularidad de la IA se utiliza como cebo
Existe una paradoja interesante.
Las propias herramientas de inteligencia artificial se han convertido en señuelos para distribuir malware.
Los atacantes pueden crear:
- instaladores falsos;
- extensiones fraudulentas;
- repositorios falsos;
- supuestas versiones gratuitas;
- falsos clientes de escritorio.
Microsoft detectó, por ejemplo, campañas que utilizaban supuestos instaladores de herramientas de IA para distribuir software diseñado para robar información.
El producto real no necesita estar comprometido.
El atacante únicamente necesita aprovechar la confianza que inspira su marca.
7. Phishing capaz de superar sistemas MFA tradicionales
El phishing moderno no siempre intenta simplemente robar una contraseña.
Algunos ataques buscan capturar directamente sesiones de autenticación.
Las técnicas conocidas como Adversary-in-the-Middle pueden interceptar el proceso de acceso entre el usuario y el servicio legítimo.
Esto permite, en determinadas circunstancias, superar sistemas tradicionales de autenticación multifactor.
La conclusión no es que MFA haya dejado de ser útil.
Al contrario.
Sigue siendo fundamental.
Pero no todos los sistemas MFA ofrecen el mismo nivel de protección contra phishing.
Tecnologías como:
- passkeys;
- FIDO2;
- llaves físicas de seguridad;
ofrecen una protección significativamente mayor que los sistemas basados exclusivamente en códigos que el usuario puede introducir en una página fraudulenta.
8. Estafas románticas con identidades sintéticas
Las estafas románticas adquieren una nueva dimensión cuando el delincuente ya no necesita utilizar una identidad real.
La IA puede generar:
- fotografías;
- conversaciones;
- biografías;
- audios;
- vídeos;
- perfiles completos.
Un atacante puede mantener una identidad ficticia durante semanas o meses.
Incluso puede adaptar sus respuestas en función de la información que obtiene de la víctima.
Una videollamada deja de ser una prueba definitiva de que la persona que aparece detrás de un perfil realmente existe.
9. Falsas emergencias familiares
Las estafas relacionadas con emergencias aprovechan una de las vulnerabilidades más efectivas de las personas:
emoción + urgencia.
Algunas narrativas habituales son:
- tu hijo ha tenido un accidente;
- un familiar ha sido detenido;
- alguien necesita una operación urgente;
- han perdido el móvil;
- están atrapados en otro país;
- necesitan dinero inmediatamente.
La clonación de voz hace que estas historias resulten mucho más convincentes.
La recomendación fundamental es sencilla:
no confíes en la voz.
Cuelga.
Llama directamente a esa persona utilizando un número que ya conocías anteriormente.
Anatomía de una estafa con IA
A pesar de todas las nuevas tecnologías, la mayoría de las estafas continúan siguiendo un patrón bastante reconocible.
Fase 1: recopilación de información
El atacante obtiene datos de:
- redes sociales;
- páginas web;
- registros públicos;
- bases de datos filtradas;
- páginas corporativas;
- vídeos;
- incidentes anteriores.
La inteligencia artificial permite analizar grandes cantidades de información rápidamente.
Fase 2: construcción de la identidad
Se crea o suplanta una identidad creíble mediante:
- correo electrónico;
- voz clonada;
- fotografías;
- página web;
- vídeo generado;
- perfil social.
Fase 3: contexto creíble
El mensaje incorpora información que aumenta su credibilidad.
Por ejemplo:
Necesitamos cambiar la cuenta bancaria asociada a la factura 1843.
La solicitud resulta mucho más convincente si la factura 1843 existe realmente.
Fase 4: presión
Se introduce urgencia.
Son habituales expresiones como:
- inmediatamente;
- confidencial;
- último aviso;
- tu cuenta será bloqueada;
- es urgente;
- no se lo digas a nadie;
- necesito que lo hagas ahora.
La urgencia reduce el tiempo disponible para verificar.
Fase 5: la acción irreversible
Finalmente aparece el objetivo real:
- transferir dinero;
- introducir credenciales;
- compartir un código;
- instalar software;
- conectar una wallet;
- comprar criptomonedas;
- entregar información sensible.
Ese momento constituye normalmente el mejor punto para romper el ataque.
Cómo reconocer una estafa con IA en 2026
No existe un detector visual universal.
Una estrategia más eficaz consiste en analizar el comportamiento y el contexto.
Urgencia inesperada
Alguien exige una acción inmediata.
Cuanto menos tiempo se permita para verificar una solicitud, mayor debe ser el nivel de sospecha.
Cambio en el procedimiento habitual
Presta atención si aparece:
- una nueva cuenta bancaria;
- un nuevo número de teléfono;
- un método de pago diferente;
- una página de acceso inesperada;
- un nuevo canal de comunicación;
- una petición para saltarse una aprobación normal.
Los cambios en el procedimiento suelen ser más reveladores que los defectos visuales de un deepfake.
Solicitudes de secreto
Mensajes como:
No se lo digas a nadie.
Esto es confidencial.
No llames al banco.
No me devuelvas la llamada.
deben aumentar significativamente la sospecha.
El aislamiento evita que la víctima pueda verificar la situación.
Órdenes financieras por canales informales
Una instrucción enviada por:
- WhatsApp;
- Telegram;
- llamada;
- videollamada;
no debería sustituir los procedimientos financieros habituales.
Aunque reconozcas la cara.
Aunque reconozcas la voz.
Métodos de pago difíciles de revertir
Debe prestarse especial atención cuando se solicitan pagos mediante:
- criptomonedas;
- tarjetas regalo;
- transferencias rápidas;
- servicios de pago poco habituales.
Los delincuentes prefieren mecanismos donde recuperar el dinero resulte complicado.
Solicitudes inesperadas de autenticación
Nunca apruebes una notificación MFA, introduzcas un código o autorices un dispositivo simplemente porque alguien que afirma pertenecer a soporte técnico te lo solicita.
Contexto incoherente
La voz puede ser perfecta.
El contexto puede no serlo.
Comprueba:
- ubicación;
- horarios;
- forma habitual de comunicarse;
- terminología;
- procedimientos internos;
- información bancaria;
- teléfonos conocidos.
La tecnología puede copiar una voz.
Copiar todo el contexto resulta más difícil.
El mejor detector de deepfakes es otro canal de comunicación
Imagina que recibes una videollamada de tu director financiero.
La cara parece correcta.
La voz también.
Conoce el nombre de un proveedor real.
Solicita una transferencia urgente de 40.000 euros.
Intentar analizar si la cara tiene algún defecto generado por IA es utilizar el control de seguridad equivocado.
Lo correcto sería:
- finalizar la llamada;
- utilizar el teléfono del director financiero que ya tenías guardado;
- contactar con él de forma independiente;
- confirmar la solicitud;
- seguir el procedimiento normal de aprobación financiera.
Si la llamada era legítima, habrás perdido unos minutos.
Si era falsa, habrás detenido la estafa.
Observación registrada: la autenticidad debe verificarse cada vez más mediante procedimientos y menos mediante percepción humana.
Regla sencilla: DETENTE — CAMBIA DE CANAL — VERIFICA
Una fórmula útil frente a posibles estafas con IA es:
DETENTE
No actúes inmediatamente.
La urgencia forma parte del ataque.
CAMBIA DE CANAL
Utiliza otro medio de comunicación.
Si la solicitud llegó por:
- email → llama;
- teléfono → envía un mensaje al número conocido;
- WhatsApp → llama directamente;
- videollamada → utiliza el sistema interno de la empresa.
Nunca utilices el teléfono o enlace incluido dentro del mensaje sospechoso para realizar la verificación.
VERIFICA
Confirma dos elementos:
la identidad
y
la solicitud.
Ambos deben ser legítimos.
Cómo proteger a una familia frente a clonaciones de voz
Las familias pueden establecer procedimientos sencillos antes de que ocurra una emergencia.
Por ejemplo:
- definir una palabra o pregunta privada;
- verificar emergencias con otro familiar;
- llamar directamente a la persona afectada;
- no transferir dinero únicamente porque una voz resulte reconocible;
- desconfiar de solicitudes de secreto.
También debe asumirse que cualquier audio publicado en Internet puede llegar a utilizarse como material para generar una voz sintética.
La voz ya no es una contraseña.
Cómo deben protegerse las empresas
Las organizaciones necesitan controles más estrictos porque el impacto financiero puede ser considerablemente mayor.
Nunca autenticar una transferencia únicamente mediante voz
La voz del CEO no constituye una credencial de seguridad.
Tampoco su cara.
Verificación independiente para cambios bancarios
Cualquier modificación de la cuenta bancaria de un proveedor debería confirmarse utilizando un contacto previamente registrado.
Nunca únicamente mediante los datos incluidos en el correo que solicita el cambio.
Aprobación múltiple para operaciones importantes
Una sola persona no debería poder autorizar una transferencia importante únicamente porque haya recibido una supuesta instrucción del director general.
Utilizar autenticación resistente al phishing
Las empresas deberían avanzar hacia mecanismos como:
- passkeys;
- FIDO2;
- llaves físicas;
- autenticación basada en certificados.
Considerar la exposición pública de directivos
Los ejecutivos que aparecen frecuentemente en:
- vídeos;
- podcasts;
- entrevistas;
- conferencias;
proporcionan una gran cantidad de material para posibles clonaciones.
Esto no significa que deban desaparecer de Internet.
Significa que las empresas deberían asumir que su cara y su voz pueden llegar a copiarse.
Establecer protocolos claros de verificación
Los empleados deberían saber exactamente qué hacer ante una solicitud inusual de un directivo.
La incertidumbre es una de las principales herramientas de la ingeniería social.
Un procedimiento claro reduce considerablemente ese margen de manipulación.
Qué hacer si ya has enviado dinero
La velocidad es fundamental.
No continúes interactuando con el supuesto estafador.
Actúa inmediatamente:
- contacta con tu banco o proveedor de pagos;
- explica que se trata de una posible estafa;
- solicita bloqueo o reversión de la operación si todavía es posible;
- conserva mensajes, teléfonos, correos, capturas y datos de pago;
- cambia las credenciales comprometidas;
- cierra sesiones sospechosas;
- denuncia el incidente.
En España, INCIBE ofrece el servicio telefónico 017 para consultas relacionadas con ciberseguridad.
También conviene conservar todas las pruebas posibles antes de eliminar conversaciones o mensajes.
Qué hacer si has pulsado un enlace de phishing
Haber pulsado un enlace no significa necesariamente que una cuenta haya sido comprometida.
Lo importante es determinar qué ocurrió después.
Si introdujiste una contraseña
Cámbiala inmediatamente desde la página legítima del servicio.
Si utilizas esa contraseña en otros sitios, cámbiala también allí.
Si aprobaste una solicitud MFA
Revisa las sesiones activas.
Cierra aquellas que no reconozcas.
Si descargaste un programa
Desconecta el dispositivo de sistemas sensibles y realiza una revisión de seguridad.
Si entregaste información bancaria
Contacta con tu entidad financiera.
Si únicamente abriste la página
Ciérrala y denuncia el mensaje.
Mantente atento a posibles intentos posteriores.
¿Puede la IA detectar estafas creadas con IA?
En algunos casos.
La inteligencia artificial se está utilizando tanto para crear ataques como para detectarlos.
Los sistemas de seguridad pueden analizar:
- comportamiento del correo;
- dominios sospechosos;
- accesos anómalos;
- archivos maliciosos;
- actividad extraña;
- patrones en imágenes;
- transacciones sospechosas.
Pero actualmente no existe un detector universal capaz de determinar de forma completamente fiable si cualquier imagen, voz o vídeo ha sido generado mediante IA.
La detección constituye una carrera constante.
La generación mejora.
La detección se adapta.
La generación vuelve a cambiar.
Por eso, para decisiones importantes, la verificación mediante procedimientos continúa siendo más fiable que preguntar a una herramienta si un contenido parece generado por inteligencia artificial.
Las estafas con IA son mucho más que deepfakes
Reducir el problema únicamente a vídeos falsos oculta la transformación real.
La inteligencia artificial puede participar prácticamente en todas las fases de una operación fraudulenta:
Investigación de la víctima
↓
Phishing personalizado
↓
Identidad sintética
↓
Conversación automatizada
↓
Voz o vídeo generado
↓
Solicitud de dinero
↓
Manipulación posterior
El ataque más efectivo puede incluso no contener ningún deepfake.
Un correo perfectamente escrito y adaptado a una persona concreta puede ser suficiente.
Las redes sociales forman parte de la infraestructura del ataque
Las redes sociales ofrecen a los delincuentes dos recursos extremadamente útiles:
distribución
e
información sobre la víctima.
Los usuarios publican voluntariamente:
- familiares;
- empresas;
- puestos de trabajo;
- viajes;
- compañeros;
- aficiones;
- fotografías;
- voces;
- rutinas.
La inteligencia artificial puede analizar toda esta información.
El resultado son ataques cada vez más personalizados.
Un mensaje puede parecer escrito específicamente para ti.
Porque probablemente lo esté.
Las reglas de la confianza digital están cambiando
Durante décadas, los humanos hemos utilizado señales informales para decidir si algo era auténtico.
Ver a una persona generaba confianza.
Escuchar su voz generaba confianza.
Un mensaje bien escrito generaba confianza.
Una fotografía demostraba que algo existía.
Cada una de esas señales se ha debilitado.
El contenido sintético no significa que Internet haya dejado de ser confiable.
Significa que la confianza necesita apoyarse en mecanismos diferentes.
Pasamos de:
Reconozco a esta persona.
a:
He verificado a esta persona mediante otro canal.
De:
El correo parece profesional.
a:
El dominio, el contexto y la solicitud son correctos.
De:
He visto el producto en un vídeo.
a:
He verificado el vendedor, el producto y la operación.
Es un cambio estructural.
Preguntas frecuentes sobre estafas con IA
¿Qué son las estafas con IA?
Son fraudes que utilizan inteligencia artificial para crear o mejorar contenidos engañosos, suplantar personas, automatizar conversaciones, personalizar phishing o generar imágenes, audio y vídeo convincentes.
¿Qué es una estafa con deepfake?
Es un fraude que utiliza vídeo, imágenes o audio generado o manipulado con inteligencia artificial para hacer creer a una víctima que una persona real ha dicho o hecho algo que nunca ocurrió.
¿Puede la IA clonar la voz de una persona?
Sí. Los sistemas modernos pueden reproducir características reconocibles de una voz utilizando grabaciones previas.
¿Cómo puedo saber si una voz ha sido clonada?
Los defectos del audio pueden proporcionar pistas, pero no constituyen un método fiable. Si existe dinero o información sensible en juego, contacta con la persona a través de un número conocido previamente.
¿Cómo detectar un deepfake?
Puedes buscar inconsistencias visuales, problemas de sincronización o artefactos, pero los sistemas actuales son cada vez mejores. La estrategia más segura es verificar la identidad y el contexto mediante otro canal.
¿Qué es el phishing con IA?
Es phishing en el que se utiliza inteligencia artificial para generar, personalizar, traducir o automatizar mensajes destinados a robar información, credenciales o dinero.
¿Las faltas de ortografía siguen siendo una buena forma de detectar phishing?
No. La IA generativa permite producir textos perfectamente escritos en prácticamente cualquier idioma. Debes analizar el remitente, el dominio, los enlaces, el contexto y la acción solicitada.
¿Una videollamada puede ser falsa?
Sí. Los sistemas actuales pueden generar o manipular vídeo y audio, incluso en determinadas situaciones prácticamente en tiempo real. Una videollamada no debería ser el único método para autorizar una operación de riesgo.
¿Qué hago si un familiar me llama pidiendo dinero urgentemente?
Cuelga. Contacta directamente con esa persona utilizando un número que ya conozcas. Si es necesario, verifica la situación con otro familiar. No confíes únicamente en la voz.
¿Cómo pueden protegerse las empresas de las estafas con IA?
Mediante procedimientos independientes de verificación, aprobación múltiple de pagos, controles estrictos para cambios bancarios, autenticación resistente al phishing, formación de empleados y procedimientos claros para solicitudes inusuales.
La mejor defensa contra las estafas con IA no es tener mejor vista
La calidad del contenido generado por inteligencia artificial seguirá mejorando.
No debemos esperar ganar permanentemente una competición basada en identificar:
- píxeles extraños;
- parpadeos poco naturales;
- manos defectuosas;
- voces ligeramente robóticas.
Esas señales todavía pueden resultar útiles.
Pero no son suficientes.
La defensa más sólida es mucho más simple:
Detente.
Cambia de canal.
Verifica la identidad.
Verifica la solicitud.
Protege las acciones irreversibles.
La inteligencia artificial ha aumentado enormemente la capacidad para fabricar pruebas convincentes.
La seguridad necesita, por tanto, depender menos de la apariencia y más de la autenticación.
Señal detectada.
La confianza digital está pasando del reconocimiento a la verificación.
La monitorización continúa.