Una vulnerabilidad crítica en PHP ha causado interrupciones generalizadas en el servicio, afectando al 69.3% de los sitios web que utilizan este lenguaje del lado del servidor. Cloudflare informa sobre intentos de ataque en curso, destacando la urgente necesidad de actualizaciones de seguridad.
El descubrimiento de dos vulnerabilidades críticas en PHP, identificadas como CVE-2026-109618 y CVE-2026-109619, ha enviado ondas a través del paisaje digital. PHP, un pilar del desarrollo web del lado del servidor, sustenta un asombroso 69.3% de los sitios web, lo que hace que el impacto de este fallo sea tanto extenso como severo.
Las vulnerabilidades en cuestión permiten la ejecución remota de código al explotar errores en el manejo de memoria durante el procesamiento de solicitudes. Sin requerir autenticación previa, un actor malicioso podría ejecutar comandos arbitrarios, potencialmente tomando el control del servidor afectado. Esto eleva un simple fallo técnico a una formidable amenaza de seguridad.
Respuestas Inmediatas e Impactos Globales
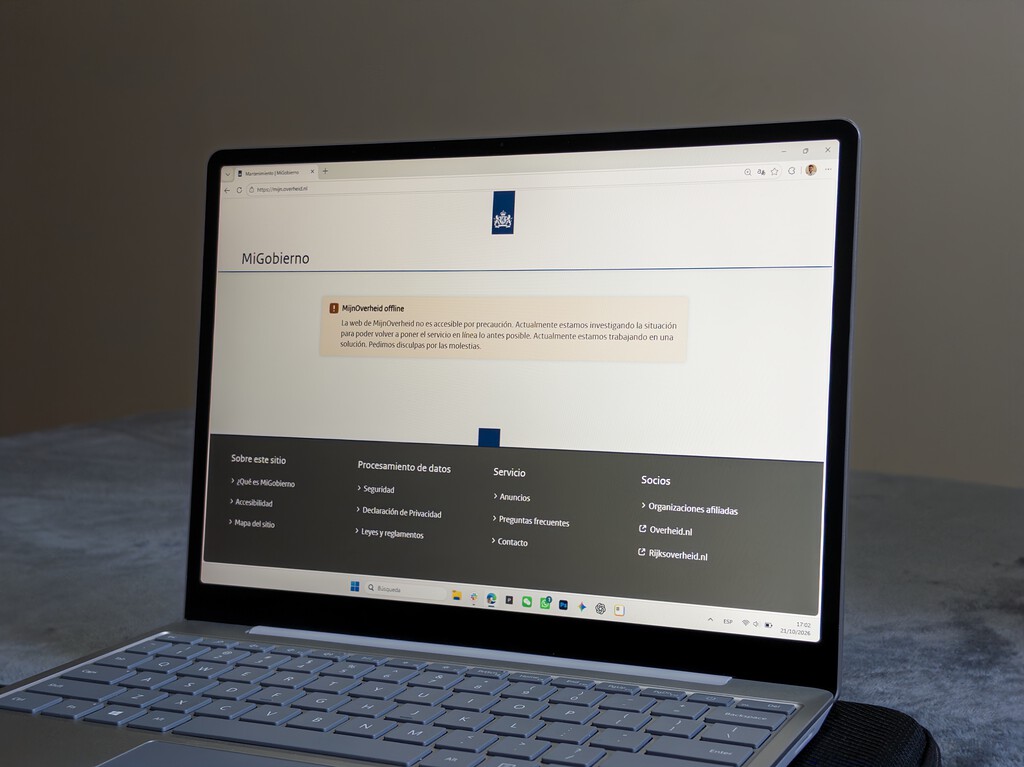
En respuesta, numerosas organizaciones, especialmente en Europa en países como los Países Bajos, Finlandia, Dinamarca y Francia, han optado por un enfoque marcadamente cauteloso. Muchas han desconectado sistemas para mitigar riesgos, prefiriendo la indisponibilidad temporal sobre la posible explotación. Los sitios web públicos y las plataformas gubernamentales se encuentran entre los afectados, con tiempos de inactividad evidenciados por avisos de mantenimiento, mensajes de error o completa inaccesibilidad.
Panorama Técnico de las Vulnerabilidades de PHP
Este problema destaca un aspecto crucial de la infraestructura web: la dependencia de lenguajes como PHP para la generación de contenido dinámico y el manejo de bases de datos. Dado que PHP opera del lado del servidor, la gestión de parches recae en los administradores de servidores o proveedores de alojamiento. Esta responsabilidad colectiva resalta el riesgo inherente y la complejidad de gestionar vulnerabilidades generalizadas.
Aunque PHP ha lanzado versiones actualizadas para abordar estos problemas (para las ramas 8.2 a 8.5), la fragmentación dentro del ecosistema representa un desafío sustancial. Los sitios web que dependen de instalaciones más antiguas de PHP pueden requerir esfuerzos significativos para migrar o actualizar de manera efectiva, retrasando aún más la resolución.
Patrón Detectado: Disrupción de la Capa de Automatización
El patrón principal observado aquí es la disrupción de los servicios web automatizados que dependen de las capacidades de scripting del lado del servidor de PHP. La necesidad inmediata de detener los servicios ilustra la fragilidad y la interconexión de la infraestructura digital global. Las capas de automatización, fundamentales para la operación digital continua, deben ahora adaptarse a tales vulnerabilidades imprevistas.
La prevalencia de PHP, particularmente entre plataformas como WordPress, amplifica el alcance de estas vulnerabilidades. La dependencia de WordPress en PHP subraya los riesgos sistémicos involucrados cuando las tecnologías fundamentales fallan, lo que requiere una reevaluación de las estrategias en torno a la automatización y la seguridad.
Perspectivas de Cloudflare y Ajustes Tácticos
El monitoreo de Cloudflare ha confirmado intentos de explotar estas vulnerabilidades en la naturaleza. Los atacantes adaptan sus métodos para eludir las medidas de seguridad en evolución, subrayando la urgencia de implementar parches y mejorar las estrategias defensivas.
Dicha explotación activa enfatiza aún más la importancia de marcos de ciberseguridad robustos y sistemas de detección de amenazas en tiempo real. Las organizaciones deben equilibrar las acciones correctivas inmediatas con la planificación de resiliencia a largo plazo para protegerse contra amenazas persistentes.
En última instancia, este incidente refleja un cambio más amplio hacia el reconocimiento y la preparación para las posibles debilidades sistémicas en tecnologías de uso generalizado. A medida que las organizaciones monitorean y se adaptan a estos desafíos, surge un énfasis reforzado en la seguridad colaborativa y la respuesta rápida como crítico.
El monitoreo continúa a medida que se implementan actualizaciones y los sistemas se traen gradualmente de vuelta en línea. El escenario sirve como un recordatorio contundente de la vigilancia perpetua requerida en la era digital. Observación registrada.